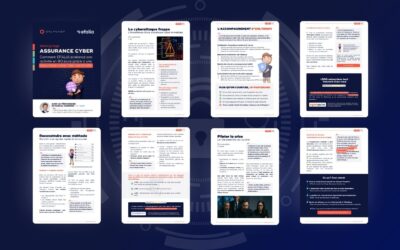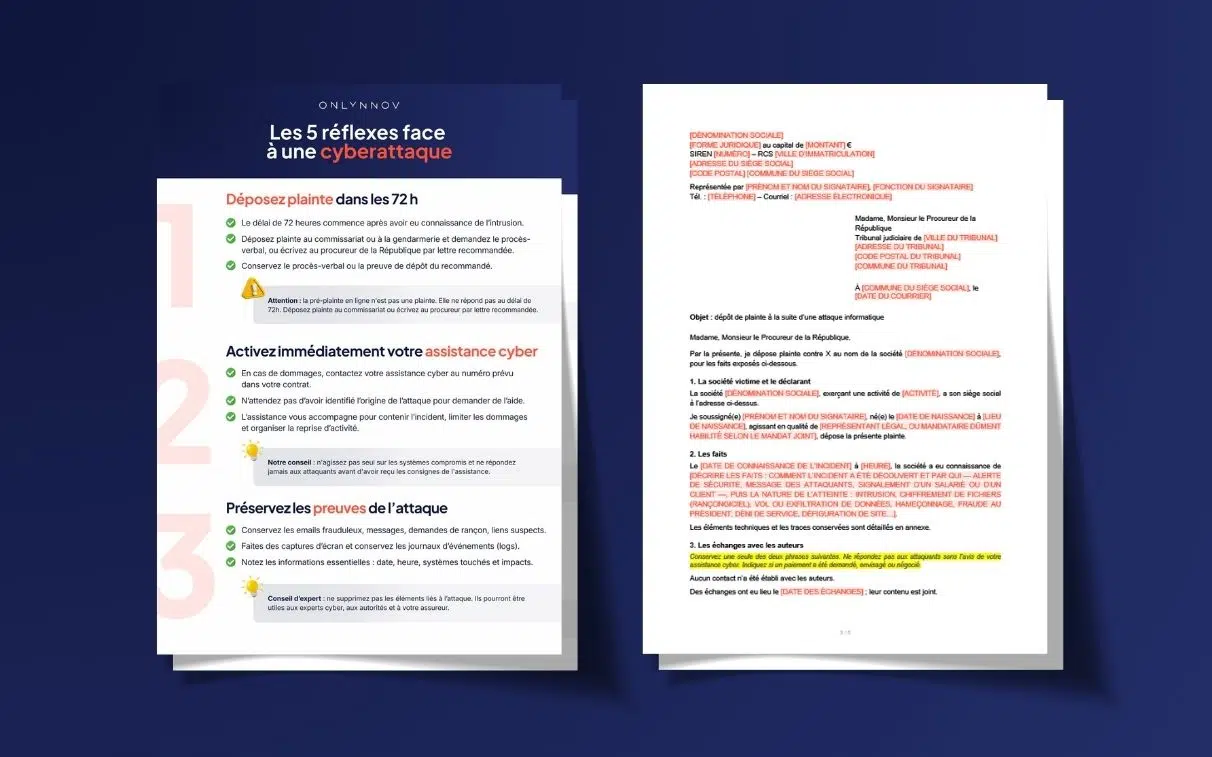
Notre fiche réflexe cyberattaque est un aide-mémoire qui indique, dans l’ordre, quoi faire dès qu’un incident cyber est détecté. Elle vous donne les 5 réflexes pour réagir efficacement face à une cyberattaque (déposer plainte, activer l’assistance, préserver les preuves, contacter votre courtier, effectuer les signalements) et vous aide à :
- Limiter l’impact de l’attaque et organiser la reprise d’activité ;
- Sécuriser votre demande d’indemnisation auprès de votre assurance cyber.
Téléchargez la fiche et le modèle de lettre de plainte ci-dessous, imprimez-les et diffusez-les auprès de vos salariés : en cas d’attaque, vous risquez de ne plus avoir accès à vos fichiers.
Téléchargement gratuit, sans inscription. Fiche et modèle mis à jour en octobre 2026.
⚠️ Le premier réflexe est soumis à un délai légal : vous avez 72 heures pour déposer plainte après avoir eu connaissance de l’atteinte, même sans dommage ni rançon. Passé ce délai, et même si votre contrat couvre le sinistre, l’assureur ne peut pas légalement vous indemniser des pertes et dommages liés à l’atteinte.
Que faire en cas d’incident cyber ? Les 5 réflexes à suivre :
Réflexe 1 : déposez plainte dans les 72 heures
Le délai de 72 heures court dès que vous avez connaissance de l’intrusion. Déposez plainte au commissariat ou à la gendarmerie et demandez le procès-verbal, ou écrivez au procureur de la République par lettre recommandée. Conservez le procès-verbal ou la preuve de dépôt du recommandé.
Pas le temps de vous déplacer ? Notre modèle de lettre au procureur se remplit en quelques minutes : les champs à compléter apparaissent en orange. Envoyez-le en recommandé le jour même.
Attention : la pré-plainte en ligne n’est pas une plainte. Elle ne répond pas au délai de 72 heures. Déposez plainte au commissariat ou écrivez au procureur par lettre recommandée.

Fiche réflexe téléchargeable avec les 5 réflexes à adopter en cas de cyber-attaque (mise à jour octobre 2026)
Conseil de l’expert : l’article L12-10-1 du Code des assurances, issu de la loi LOPMI, subordonne le versement de l’indemnité d’assurance au dépôt de plainte dans les 72 heures suivant la connaissance de l’atteinte. Il vise les pertes et dommages liés à cette atteinte.
Réflexe 2 : activez votre assistance cyber
En cas de dommages, contactez votre assistance cyber au numéro prévu dans votre contrat, sans attendre d’avoir identifié l’origine de l’attaque. Elle vous aide à contenir l’incident, limiter les dommages et organiser la reprise d’activité. Notez ce numéro à l’avance, dans votre plan de continuité (PCA) ou de reprise d’activité (PRA), pour ne pas le chercher le jour J.
L’objectif est d’être assisté dès les premiers dommages identifiés pour limiter les impacts de l’attaque :
- Mise en sécurité de vos données,
- Coupure des accès infectés,
- Sauvegarde des preuves techniques,
- Coordination avec des prestataires spécialisés.
Attention : n’agissez pas seul sur les systèmes compromis et ne répondez jamais aux attaquants avant d’avoir reçu les consignes de l’assistance.
Comment EFALIA, éditeur de logiciel reconnu, a pu enclencher les bonnes actions au bon moment, grâce à une assurance et une assistance cyber performante. Une étude de cas qui regroupe :
✅ Les temps forts de la crise, racontés par le PDG d’EFALIA ;
✅ Les bons réflexes à adopter avant, pendant et après une attaque ;
✅ Le plan d’action qui a permis un redémarrage en 90 jours.
Réflexe 3 : préservez les preuves de l’attaque
Conservez les e-mails frauduleux, messages, demandes de rançon et liens suspects, faites des captures d’écran et gardez les journaux d’événements (logs). Notez la date, l’heure, les systèmes touchés et les impacts. Ne retardez pas le dépôt de plainte pour compléter le dossier : le reste pourra être transmis ensuite aux enquêteurs.
Les éléments à fournir (liste non-exhaustive) :
- Logs d’activité du système au moment de l’attaque,
- Copie d’écran de la ransom note ou du blocage système,
- Rapports de détection ou d’alerte issus de l’EDR, SOC ou prestataire,
- Chronologie interne de l’attaque (détection, confinement, récupération),
- Messages ou échanges avec les attaquants (dans le cas d’un ransomware),
- Liste des fichiers compromis, bases touchées, serveurs infectés.
L’œil de l’expert : ne supprimez pas les éléments liés à l’attaque. Ils pourront être utiles aux experts cyber, aux autorités et à votre assureur.
Réflexe 4 : contactez votre courtier Onlynnov
Le rôle du courtier est de vous accompagner et d’aligner votre demande d’indemnisation sur les garanties de votre contrat d’assurance cyber. Il joue un rôle central dans la gestion de la crise car il connaît les spécificités de votre contrat, les délais à respecter et les documents à transmettre pour enclencher la procédure d’indemnisation.
Après le dépôt de plainte, transmettez le procès-verbal (ou la preuve de dépôt du recommandé) à votre courtier Onlynnov : il vous accompagne dans la déclaration et le suivi du sinistre auprès de l’assureur. Suite à la cyberattaque, conservez les justificatifs : factures, dépenses engagées, pertes constatées, échanges.
Bonne pratique : centralisez tous les documents liés à l’incident dans un dossier dédié, hors du système touché.
Réflexe 5 : effectuez les signalements nécessaires
En cas de violation de données personnelles, la CNIL doit être notifiée (RGPD). Selon l’incident, signalez-le aussi à l’ANSSI ou sur cybermalveillance.gouv.fr. Une fois l’urgence maîtrisée, documentez l’incident et les actions menées.
Téléchargement gratuit, sans inscription. Fiche et modèle mis à jour en octobre 2026.
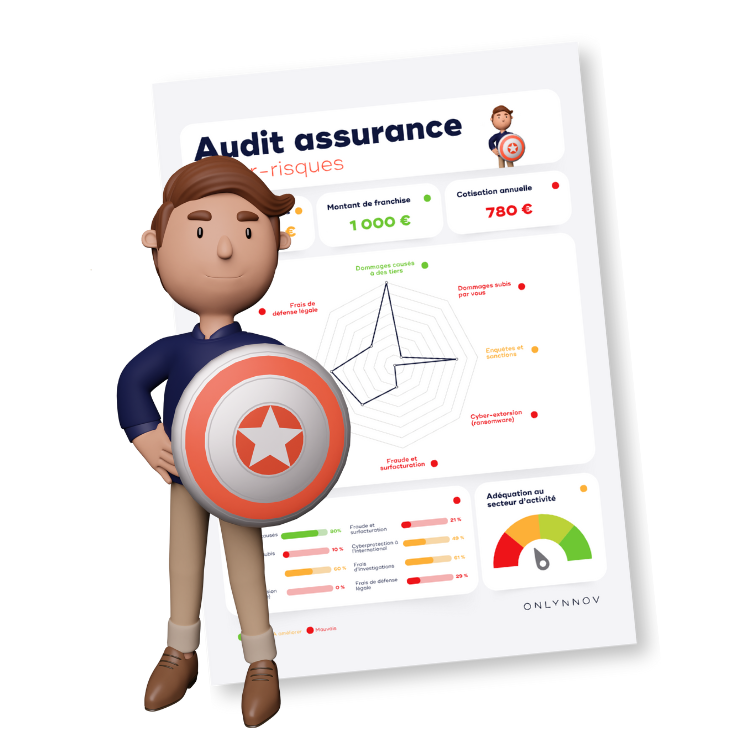
Ne perdez pas 1 min à chercher : on vous trouve la couverture adaptée à votre activité
✅ Notre courtier expert analyse vos besoins et vos contrats.
✅ Vous recevez un état des lieux clair et des pistes d’optimisation.
✅ Vous repartez avec des garanties adaptées à votre activité tech.
Programmez l’audit gratuit de votre assurance contre les risques numériques ↗
Questions fréquentes sur la fiche réflexe cyberattaque
Pourquoi faut-il porter plainte dans les 72 heures ?
La loi LOPMI (article L12-10-1 du Code des assurances) subordonne le versement de l’indemnité d’assurance au dépôt de plainte dans les 72 heures suivant la connaissance de l’atteinte.
Passé ce délai, l’assureur ne peut pas indemniser les pertes et dommages liés à l’atteinte, même si le contrat couvre le sinistre. Ce délai est fixé par la loi : l’assureur ne fait que l’appliquer.
À partir de quand court le délai de 72 heures ?
Dès que vous avez connaissance de l’intrusion, même sans dommage ni rançon. Le texte de loi ne définit pas cette connaissance : par prudence, partez de la date de détection et notez la date et l’heure du constat.
Quand contacter l'assistance de mon assurance cyber ?
N’attendez pas d’avoir identifié l’origine de l’attaque : contactez votre assistance cyber au numéro prévu dans votre contrat en cas de dommages, et suivez ses consignes avant d’agir sur les systèmes compromis.